

- Ciągłe szkolenia i bezpieczeństwo łańcucha dostaw
- Certyfikaty uzyskane przez Targa Telematics
- Wartość certyfikatów: gwarancja ciągłego zaangażowania
- Jak konkretnie mierzyć poziom cyberbezpieczeństwa
Jakość platformy telematycznej opartej na chmurze nie zależy wyłącznie od oferowanych funkcji. Mierzy się ją również poprzez bezpieczeństwo procesów, odporność infrastruktury, przygotowanie ludzi oraz zdolność dostawcy do utrzymywania w czasie weryfikowalnych standardów.
W cyberbezpieczeństwie automotive certyfikaty, audyty, szkolenia i inwestycje nie są jedynie cechami technicznymi. Pomagają firmom ocenić, czy dostawca rzeczywiście jest w stanie chronić dane, zapobiegać ryzykom i zapewniać niezawodność usługi. Ta sama potrzeba ustrukturyzowanych i weryfikowalnych standardów dotyczy również obszarów takich jak cyberbezpieczeństwo pojazdów elektrycznych oraz pojazdów autonomicznych, w tym analiza ataków i metod obrony.
Targa Telematics realizuje ustrukturyzowany program obejmujący ludzi, procesy i technologie, wspierany okresowymi ocenami przeprowadzanymi przez niezależne podmioty zewnętrzne.
Ciągłe szkolenia i bezpieczeństwo łańcucha dostaw
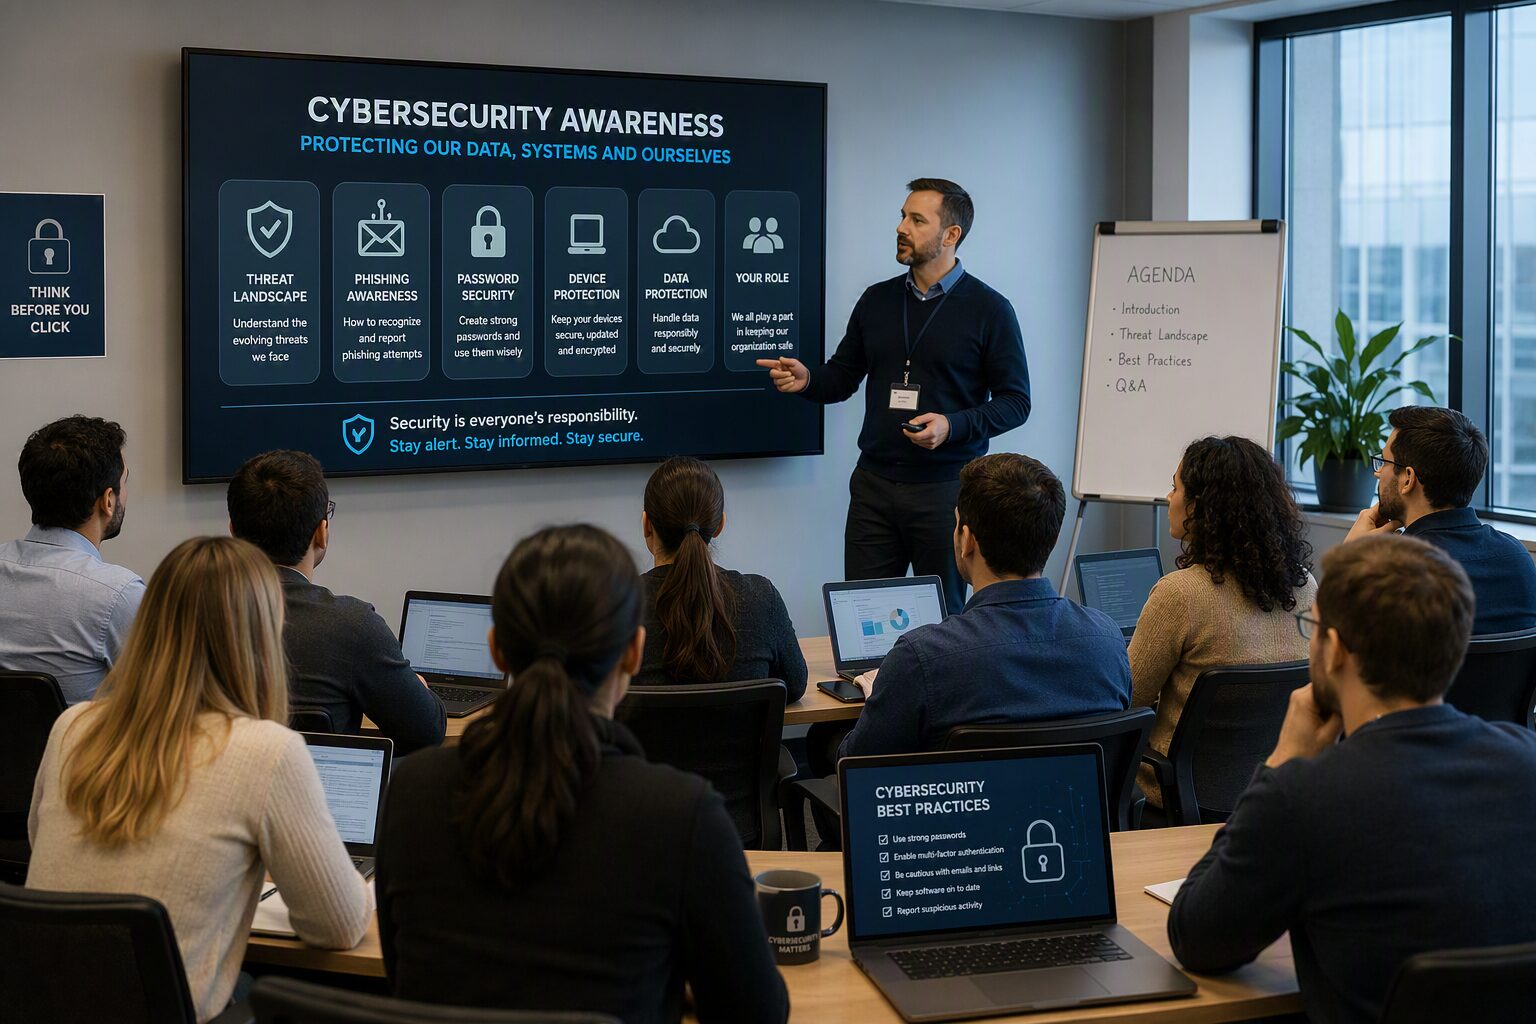
Nawet najbardziej zaawansowana technologia nie wystarczy, jeśli osoby, które z niej korzystają, nie są świadome ryzyk. Czynnik ludzki pozostaje jednym z najbardziej podatnych obszarów cyberbezpieczeństwa, zwłaszcza w obliczu kampanii phishingowych, prób socjotechniki i działań ukierunkowanych na kradzież firmowych danych uwierzytelniających.
Z tego powodu Targa Telematics uczyniła ciągłe szkolenia z cyberbezpieczeństwa strukturalnym elementem swojego programu bezpieczeństwa. Nie są one traktowane jako pojedynczy coroczny kurs compliance, lecz jako stała ścieżka obejmująca zarówno pracowników technicznych, jak i nietechnicznych.
W przypadku zespołów technicznych szkolenia obejmują praktyki secure coding oraz frameworki takie jak OWASP Top 10, których celem jest wzmocnienie bezpieczeństwa na całym cyklu rozwoju i zarządzania systemami. Wszyscy pracownicy uczestniczą w kampaniach awareness, symulacjach phishingu oraz działaniach zaprojektowanych w celu lepszego zrozumienia technik socjotechnicznych.
Bezpieczeństwo obejmuje także łańcuch dostaw. Zarządzanie łańcuchem dostaw ma zapewnić, że dostawcy są starannie oceniani w procesie wyboru i monitorowani w czasie, szczególnie gdy świadczą usługi krytyczne. Obejmuje to pogłębione oceny i okresowe audyty zgodne z szczególnie rygorystycznymi regulacjami dotyczącymi cyberbezpieczeństwa, takimi jak NIS2.
Dla firmy korzystającej z platformy telematycznej ten aspekt jest kluczowy: bezpieczeństwo usługi zależy nie tylko od głównego dostawcy, ale także od niezawodności szerszego ekosystemu technologicznego zaangażowanego w świadczenie usługi.
Wartość certyfikatów: gwarancja ciągłego zaangażowania
Certyfikaty są kluczowym elementem przy ocenie niezawodności platformy. Nie są jedynie referencjami do pokazania, lecz zobowiązaniami zweryfikowanymi przez niezależne podmioty zewnętrzne poprzez rygorystyczne audyty i ciągłe procesy.
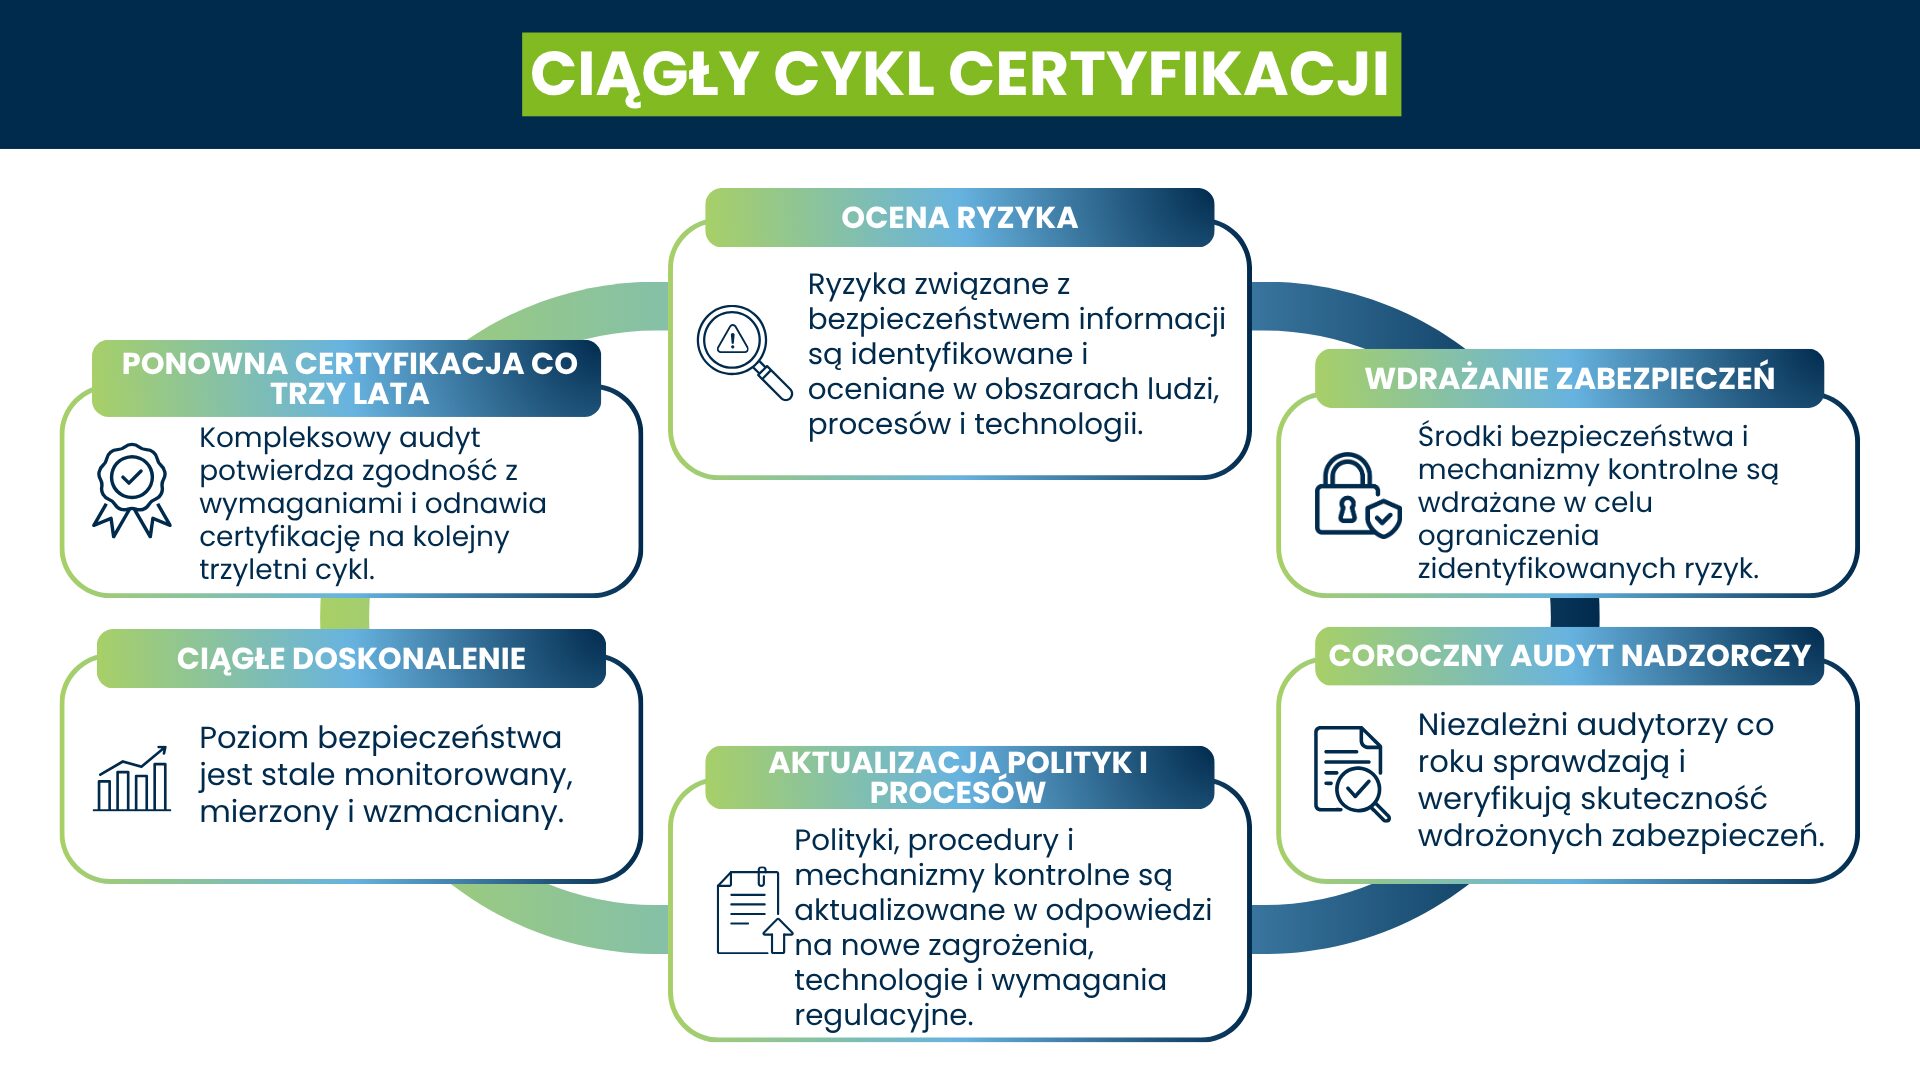
Jednym z najważniejszych aspektów jest ciągły charakter bezpieczeństwa. Certyfikacja nie jest punktem końcowym: wymaga okresowych ocen, stałych aktualizacji i ciągłego doskonalenia. Coroczne audyty nadzorcze oraz trzyletnie cykle recertyfikacji weryfikują, czy kontrole pozostają skuteczne, czy polityki są aktualne i czy usprawnienia są realne. Zapewnia to, że procesy nadal spełniają wymagania wraz z rozwojem technologii i przepisów.
Dla firm wybierających certyfikowanego dostawcę oznacza to oparcie się na organizacji podlegającej ramom odpowiedzialności, ukierunkowanym nie tylko na dotychczasowe wyniki, lecz także na przyszłą zgodność i doskonalenie.
Certyfikaty uzyskane przez Targa Telematics
Potwierdzeniem tego podejścia jest fakt, że Targa Telematics uzyskała i utrzymuje międzynarodowe certyfikaty potwierdzające wdrożenie ustrukturyzowanych procesów zarządzania bezpieczeństwem informacji, ochroną danych w chmurze oraz zgodnością ze standardami wymaganymi w łańcuchu wartości automotive. Dla firm oceniających standardy ISO w zakresie cyberbezpieczeństwa automotive te certyfikaty stanowią konkretne i niezależnie zweryfikowane dowody.
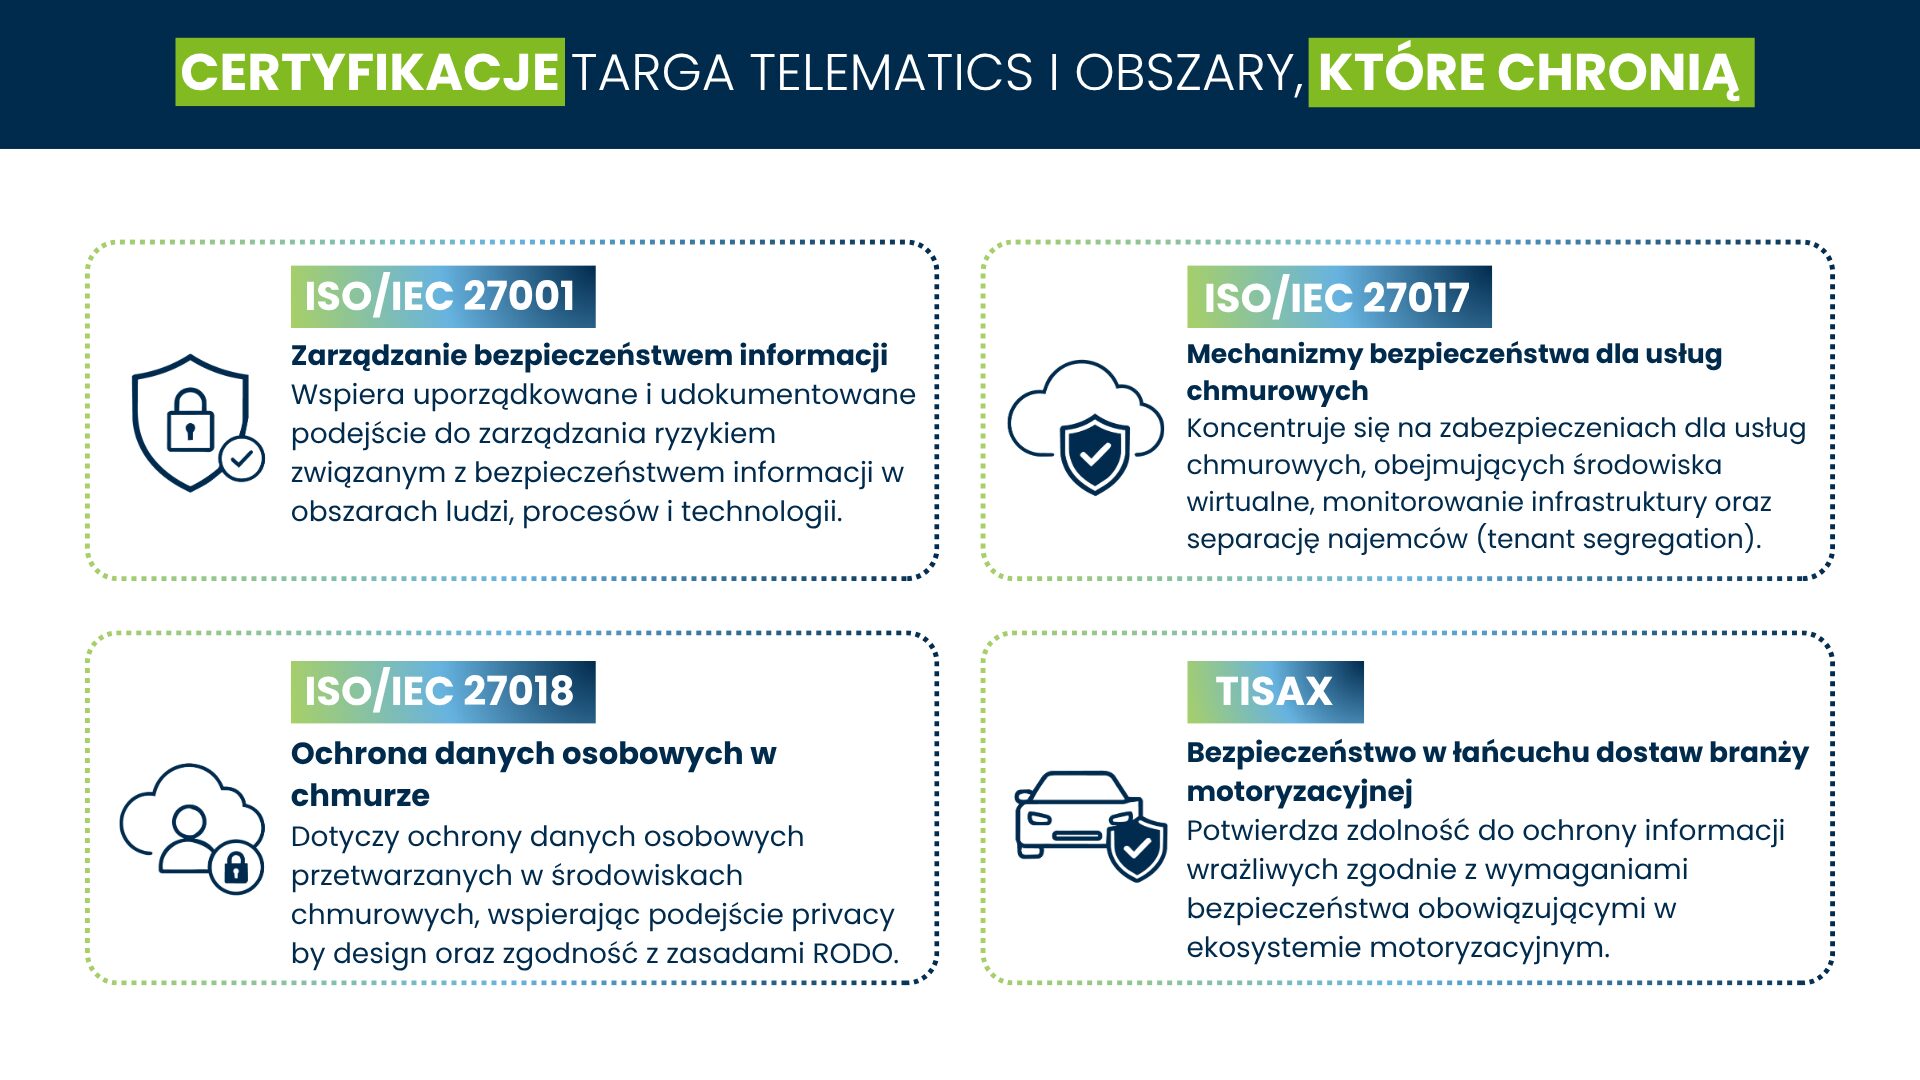
ISO/IEC 27001 to międzynarodowy standard dla systemów zarządzania bezpieczeństwem informacji. Wymaga systematycznego i udokumentowanego podejścia do zarządzania ryzykiem informacyjnym, obejmującego ludzi, procesy i technologie. Uzyskanie tej certyfikacji oznacza wykazanie, że procesy opierają się na formalnej, udokumentowanej i aktualizowanej ocenie ryzyka; że istnieją odpowiednie kontrole ograniczające zidentyfikowane ryzyka; że kierownictwo ponosi bezpośrednią odpowiedzialność za bezpieczeństwo; że funkcjonuje ustrukturyzowany proces zarządzania incydentami bezpieczeństwa; oraz że bezpieczeństwo jest stale doskonalone, a nie traktowane jako jednorazowy projekt.
ISO/IEC 27017 rozszerza ISO/IEC 27001 o dodatkowe kontrole zaprojektowane specjalnie dla świadczenia usług chmurowych. Jest szczególnie istotna dla platform SaaS takich jak Targa Telematics, ponieważ obejmuje takie obszary jak bezpieczne zarządzanie środowiskami wirtualnymi, separacja tenantów, monitorowanie infrastruktury oraz kontrole specyficzne dla chmury: od ochrony współdzielonych zasobów chmurowych, przez izolację danych i środowisk różnych klientów, po ciągły nadzór nad systemami w celu wykrywania i zapobiegania potencjalnym zagrożeniom. Ponieważ obecnie większość usług B2B jest świadczona za pośrednictwem chmury, certyfikacja ta wyróżnia dostawców, którzy zdefiniowali dedykowany model governance dla bezpieczeństwa chmury, od tych, którzy jedynie hostują aplikacje na infrastrukturze podmiotów trzecich.
ISO/IEC 27018 koncentruje się na ochronie danych osobowych przetwarzanych w środowiskach chmurowych, łącząc zarządzanie cyberbezpieczeństwem ze zgodnością z RODO. Wymaga od dostawców usług chmurowych przetwarzania danych osobowych wyłącznie zgodnie z instrukcjami klienta, zapewnienia przejrzystości w zakresie podwykonawców i krajów, w których dane są przetwarzane, szybkiego odpowiadania na żądania usunięcia lub przeniesienia danych oraz stosowania zasady privacy by design.
Certyfikaty te uzupełnia TISAX, standard cyberbezpieczeństwa opracowany przez stowarzyszenie VDA dla łańcucha dostaw automotive. W krajobrazie certyfikacji cyberbezpieczeństwa automotive TISAX został zaprojektowany specjalnie z myślą o potrzebach producentów OEM, dostawców Tier 1 oraz dostawców usług cyfrowych działających w sektorze automotive.
W przeciwieństwie do standardów ISO, które mają zastosowanie w różnych sektorach, TISAX ocenia zdolność organizacji do ochrony poufnych informacji partnerów z branży automotive zgodnie z kryteriami określonymi przez sam sektor. Dla Targa Telematics stanowi formalne potwierdzenie, że zarządzanie bezpieczeństwem spełnia oczekiwania jednych z najbardziej wymagających klientów w branży automotive.
Jak konkretnie mierzyć zaangażowanie w cyberbezpieczeństwo
Solidność podejścia do cyberbezpieczeństwa można mierzyć również poprzez dedykowane inwestycje. Targa Telematics inwestuje co roku nieco mniej niż 10% swoich przychodów w cyberbezpieczeństwo. To zaangażowanie wpisuje się w szerszą strategię innowacji, obszar, w który firma inwestuje 15% przychodów.
Dane te potwierdzają, że bezpieczeństwo nie jest traktowane jako wymóg formalny, lecz jako strukturalny element platformy i usług oferowanych klientom.
Ciągłe testy również pozwalają mierzyć odporność systemu. Obejmuje to okresowe działania z zakresu penetration testing prowadzone przez firmy zewnętrzne, które symulują działania atakującego w celu identyfikacji potencjalnych podatności. Działania te są kluczowe dla testowania platformy, wykrywania ewentualnych obszarów ekspozycji i stopniowego wzmacniania środków ochrony.
Takie podejście jest szczególnie ważne dla firm działających w sektorach, w których przerwa w świadczeniu usługi może mieć natychmiastowy wpływ operacyjny. W takich kontekstach przedsiębiorstwa potrzebują niezawodnej platformy, zdolnej do utrzymania dostępności danych i funkcji także w złożonych warunkach.
Wysokie standardy przekładające się na wartość dla klienta
Certyfikaty, audyty, inwestycje, szkolenia i kontrole łańcucha dostaw przekładają abstrakcyjną zasadę bezpieczeństwa na konkretne i weryfikowalne elementy.
Dla firm wybierających platformę telematyczną oznacza to ocenę dostawcy nie tylko na podstawie oferowanych funkcji, ale także jego zdolności do ustrukturyzowanego zarządzania ryzykiem, utrzymywania aktualnych procesów i wykazywania w czasie jakości własnych kontroli. Ponieważ platformy telematyczne wspierają coraz ważniejsze działania operacyjne, przestrzeganie wysokich standardów cyberbezpieczeństwa przyczynia się do ochrony danych, ciągłości usług i niezawodności całego ekosystemu mobilności.
Jakość rozwiązania Targa Telematics opiera się więc na podejściu, które nie traktuje bezpieczeństwa jako działania odizolowanego czy okazjonalnego. To ciągłe zaangażowanie, wspierane niezależnymi weryfikacjami, inwestycjami, kompetencjami i ustrukturyzowanymi procesami.
