



Continue training en beveiliging van de supply chain
Certificeringen behaald door Targa Telematics
De waarde van certificeringen: een garantie voor voortdurende betrokkenheid
Hoe meet je het niveau van cybersecurity in de praktijk?
De kwaliteit van een cloudgebaseerd telematicaplatform hangt niet alleen af van de functionaliteiten die het biedt. Ze wordt ook bepaald door de beveiliging van de processen, de veerkracht van de infrastructuur, de voorbereiding van de medewerkers en het vermogen van de provider om op lange termijn aantoonbare standaarden te handhaven.
Binnen automotive cybersecurity zijn certificeringen, audits, training en investeringen niet zomaar technische kenmerken. Ze helpen bedrijven te beoordelen of een provider daadwerkelijk in staat is om gegevens te beschermen, risico’s te voorkomen en de betrouwbaarheid van de dienstverlening te garanderen. Dezelfde behoefte aan gestructureerde en verifieerbare standaarden geldt voor domeinen zoals cybersecurity van elektrische voertuigen en cybersecurity van autonome voertuigen, inclusief analyses van aanvallen en verdedigingsmethoden.
Targa Telematics volgt een gestructureerd programma rond mensen, processen en technologieën, ondersteund door regelmatige beoordelingen door onafhankelijke externe partijen.
Voortdurende training en beveiliging van de toeleveringsketen
Zelfs de meest geavanceerde technologie volstaat niet als de mensen die ermee werken zich niet bewust zijn van de risico’s. De menselijke factor blijft een van de meest kwetsbare aspecten van cybersecurity, vooral bij phishingcampagnes, social-engineeringaanvallen en gerichte acties om bedrijfsgegevens en inloggegevens te stelen.
Daarom heeft Targa Telematics continue cybersecuritytraining tot een structureel onderdeel van zijn beveiligingsprogramma gemaakt. Het gaat niet om één jaarlijkse compliancecursus, maar om een doorlopend traject waarbij zowel technische als niet-technische medewerkers betrokken zijn.
Voor technische teams omvat de training secure coding practices en frameworks zoals de OWASP Top 10, met als doel de beveiliging tijdens de volledige ontwikkeling en het beheer van systemen te versterken. Alle medewerkers nemen deel aan awarenesscampagnes, phishingsimulaties en activiteiten die hun kennis van social-engineeringtechnieken verbeteren.
De beveiliging strekt zich ook uit tot de supply chain. Het beheer ervan is erop gericht leveranciers zorgvuldig te beoordelen tijdens het selectieproces en hen vervolgens doorlopend te monitoren, vooral wanneer zij kritieke diensten leveren. Dit omvat grondige beoordelingen en periodieke audits die zijn afgestemd op strenge cybersecurityregelgeving zoals NIS2.
Voor een bedrijf dat afhankelijk is van een telematicaplatform is dit essentieel: de beveiliging van de dienstverlening hangt niet alleen af van de primaire provider, maar ook van de betrouwbaarheid van het bredere technologische ecosysteem dat betrokken is bij de levering van de dienst.
De waarde van certificeringen: een garantie voor voortdurende toewijding
Certificeringen zijn een belangrijk element bij het beoordelen van de betrouwbaarheid van een platform. Het zijn niet zomaar labels om mee uit te pakken, maar engagementen die door onafhankelijke externe partijen worden gecontroleerd via grondige audits en continue processen.
Een van de belangrijkste aspecten is het continue karakter van beveiliging. Een certificering is geen eindpunt: ze vereist periodieke beoordelingen, voortdurende updates en continue verbetering. Jaarlijkse controleaudits en driejaarlijkse hercertificeringscycli verifiëren of de controles doeltreffend blijven, het beleid up-to-date is en verbeteringen daadwerkelijk worden doorgevoerd. Zo blijven processen voldoen aan de vereisten terwijl technologie en regelgeving evolueren.
Voor bedrijven die voor een gecertificeerde provider kiezen, betekent dit dat ze kunnen vertrouwen op een organisatie die onderworpen is aan een accountability framework dat niet alleen gericht is op prestaties uit het verleden, maar ook op toekomstige compliance en verbetering.
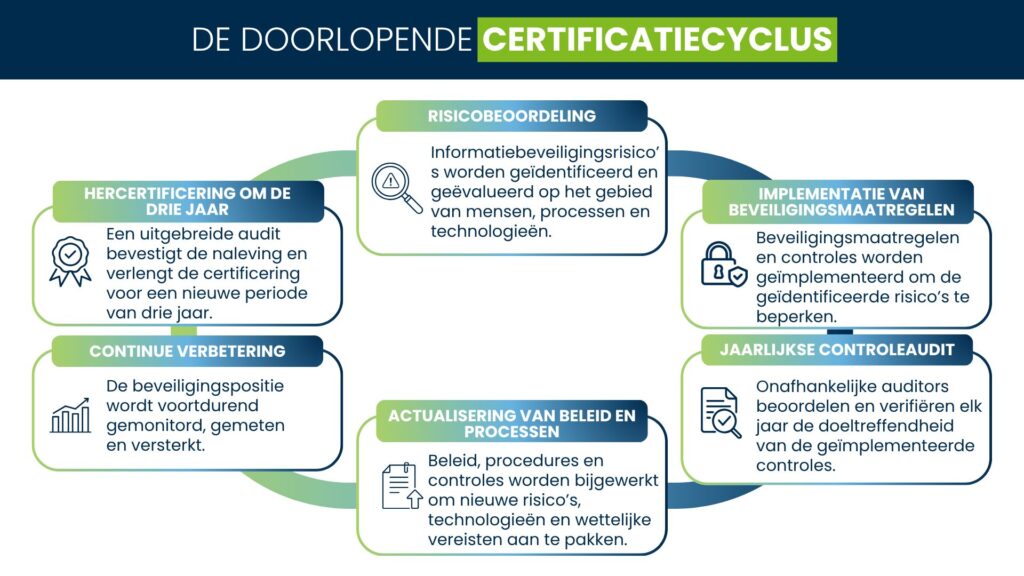
Certificeringen behaald door Targa Telematics
Als bewijs van deze aanpak heeft Targa Telematics internationale certificeringen behaald en behouden die bevestigen dat het bedrijf gestructureerde processen voor informatiebeveiliging, bescherming van cloudgegevens en compliance toepast volgens de standaarden die vereist zijn binnen de automotive supply chain. Voor bedrijven die ISO-standaarden voor automotive cybersecurity beoordelen, bieden deze certificeringen concreet en onafhankelijk geverifieerd bewijs.
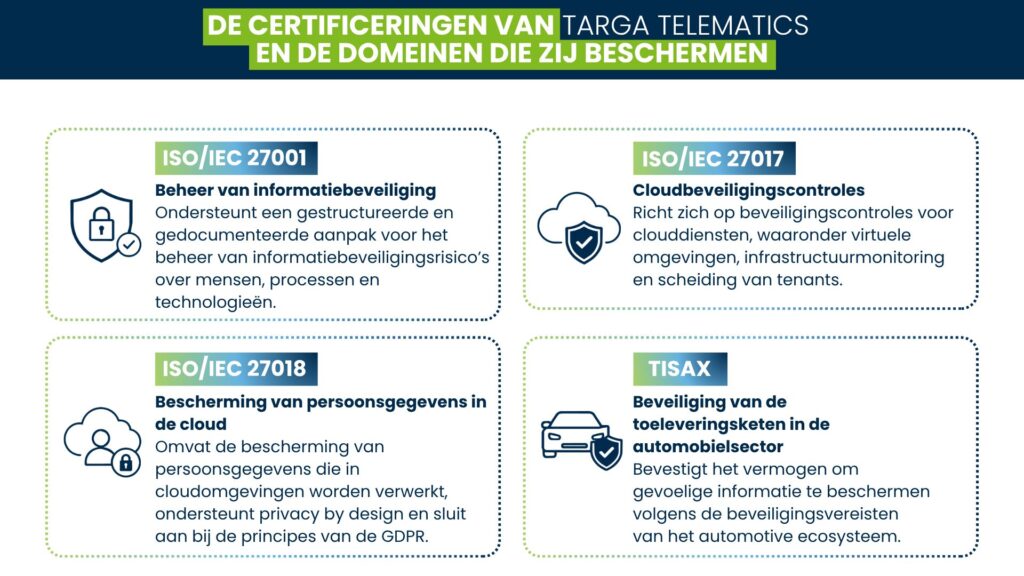
ISO/IEC 27001 is de internationale standaard voor Information Security Management Systems. De norm vereist een systematische en gedocumenteerde aanpak voor het beheer van informatierisico’s, waarbij mensen, processen en technologieën betrokken zijn. Het behalen van deze certificering betekent dat een organisatie kan aantonen dat processen gebaseerd zijn op een formele, gedocumenteerde en actuele risicoanalyse; dat passende controles zijn ingevoerd om geïdentificeerde risico’s te beperken; dat het management verantwoordelijkheid draagt voor de beveiliging; dat er een gestructureerd proces voor het beheer van beveiligingsincidenten bestaat; en dat de beveiliging continu wordt verbeterd in plaats van als een eenmalig project te worden beschouwd.
ISO/IEC 27017 breidt ISO/IEC 27001 uit met aanvullende controles die specifiek zijn ontworpen voor cloudservices. Dit is bijzonder relevant voor SaaS-platformen zoals dat van Targa Telematics, omdat de norm onder meer betrekking heeft op het veilig beheer van virtuele omgevingen, de scheiding tussen tenants, infrastructuurmonitoring en cloudspecifieke controles. Dit betekent de bescherming van gedeelde cloudresources, de isolatie van gegevens en omgevingen van verschillende klanten en de continue monitoring van systemen om potentiële bedreigingen te detecteren en te voorkomen. Nu de meeste B2B-diensten via de cloud worden geleverd, onderscheidt deze certificering providers die specifieke governance voor cloudbeveiliging hebben ingevoerd van providers die hun applicaties simpelweg op infrastructuur van derden hosten.
ISO/IEC 27018 richt zich op de bescherming van persoonsgegevens die in cloudomgevingen worden verwerkt en verbindt cybersecuritymanagement met GDPR-compliance. De norm vereist dat cloudserviceproviders persoonsgegevens uitsluitend volgens de instructies van de klant verwerken, transparantie bieden over onderaannemers en de landen waar gegevens worden verwerkt, snel reageren op verzoeken tot verwijdering of overdraagbaarheid van gegevens en privacy by design toepassen.
Deze certificeringen worden aangevuld door TISAX, de cybersecuritystandaard die door de VDA voor de automotive supply chain werd ontwikkeld. Binnen het landschap van automotive cybersecuritycertificeringen is TISAX specifiek afgestemd op de behoeften van OEM’s, Tier 1-leveranciers en digitale serviceproviders die actief zijn in de automobielsector.
In tegenstelling tot ISO-standaarden, die in meerdere sectoren worden toegepast, beoordeelt TISAX het vermogen van een organisatie om vertrouwelijke informatie van automotive partners te beschermen volgens criteria die door de sector zelf zijn vastgelegd. Voor Targa Telematics biedt dit een formele erkenning dat het beveiligingsbeheer voldoet aan de verwachtingen van enkele van de meest veeleisende klanten in de automobielsector.
Hoe meet je het engagement voor cyberbeveiliging in de praktijk?
De kracht van een cybersecurityaanpak kan ook worden gemeten aan de hand van specifieke investeringen. Targa Telematics investeert elk jaar iets minder dan 10% van zijn omzet in cybersecurity. Dit engagement maakt deel uit van een bredere innovatiestrategie, een domein waarin het bedrijf 15% van zijn omzet investeert.
Deze cijfers bevestigen dat beveiliging niet als een formele vereiste wordt beschouwd, maar als een structureel onderdeel van het platform en de diensten die aan klanten worden aangeboden.
Continue tests helpen eveneens om de veerkracht van het systeem te meten. Dit omvat periodieke penetration testing door externe bedrijven die de acties van een aanvaller simuleren om potentiële kwetsbaarheden te identificeren. Deze activiteiten zijn essentieel om het platform te testen, mogelijke blootstellingspunten te identificeren en de beschermingsmaatregelen stapsgewijs te versterken.
Deze aanpak is vooral belangrijk voor bedrijven die actief zijn in sectoren waar een onderbreking van de dienstverlening onmiddellijk operationele gevolgen kan hebben. In dergelijke omgevingen hebben bedrijven behoefte aan een betrouwbaar platform dat gegevens en functionaliteiten beschikbaar kan houden, zelfs onder complexe omstandigheden.
Hoge standaarden die concrete waarde opleveren voor klanten
Certificeringen, audits, investeringen, training en controles van de supply chain maken van een abstract principe zoals beveiliging concrete en verifieerbare elementen.
Voor bedrijven die een telematicaplatform selecteren, betekent dit dat ze een provider niet alleen moeten beoordelen op de functionaliteiten die hij aanbiedt, maar ook op zijn vermogen om risico’s op een gestructureerde manier te beheren, processen up-to-date te houden en de kwaliteit van zijn controles op lange termijn aan te tonen. Nu telematicaplatformen steeds belangrijkere operationele activiteiten ondersteunen, dragen hoge cybersecuritystandaarden bij aan gegevensbescherming, continuïteit van de dienstverlening en de betrouwbaarheid van het volledige mobiliteitsecosysteem.
De kwaliteit van de oplossing van Targa Telematics is dan ook gebaseerd op een aanpak waarbij beveiliging niet als een geïsoleerde of occasionele activiteit wordt beschouwd. Het is een voortdurend engagement, ondersteund door onafhankelijke verificatie, investeringen, expertise en gestructureerde processen.
