

Formazione continua e sicurezza della supply chain
Le certificazioni ottenute da Targa Telematics
Il valore delle certificazioni: una garanzia di impegno continuo
Come misurare concretamente il livello di cybersecurity
La qualità di una piattaforma telematica cloud-based non dipende solo dalle funzionalità che offre. Si misura anche attraverso la sicurezza dei suoi processi, la resilienza della sua infrastruttura, la preparazione delle sue persone e la capacità del provider di mantenere nel tempo standard verificabili.
Nella cybersecurity dedicata all’automotive, certificazioni, audit, formazione e investimenti non sono semplici caratteristiche tecniche. Aiutano le aziende a valutare se un provider sia realmente in grado di proteggere i dati, prevenire i rischi e garantire l’affidabilità del servizio. La stessa esigenza di standard strutturati e verificabili si applica anche ad ambiti come la cybersecurity dei veicoli elettrici e quella dei veicoli autonomi, incluse le analisi degli attacchi e degli approcci di difesa.
Targa Telematics segue un programma strutturato che coinvolge persone, processi e tecnologie, supportato da valutazioni periodiche svolte da terze parti indipendenti.
Formazione continua e sicurezza della supply chain
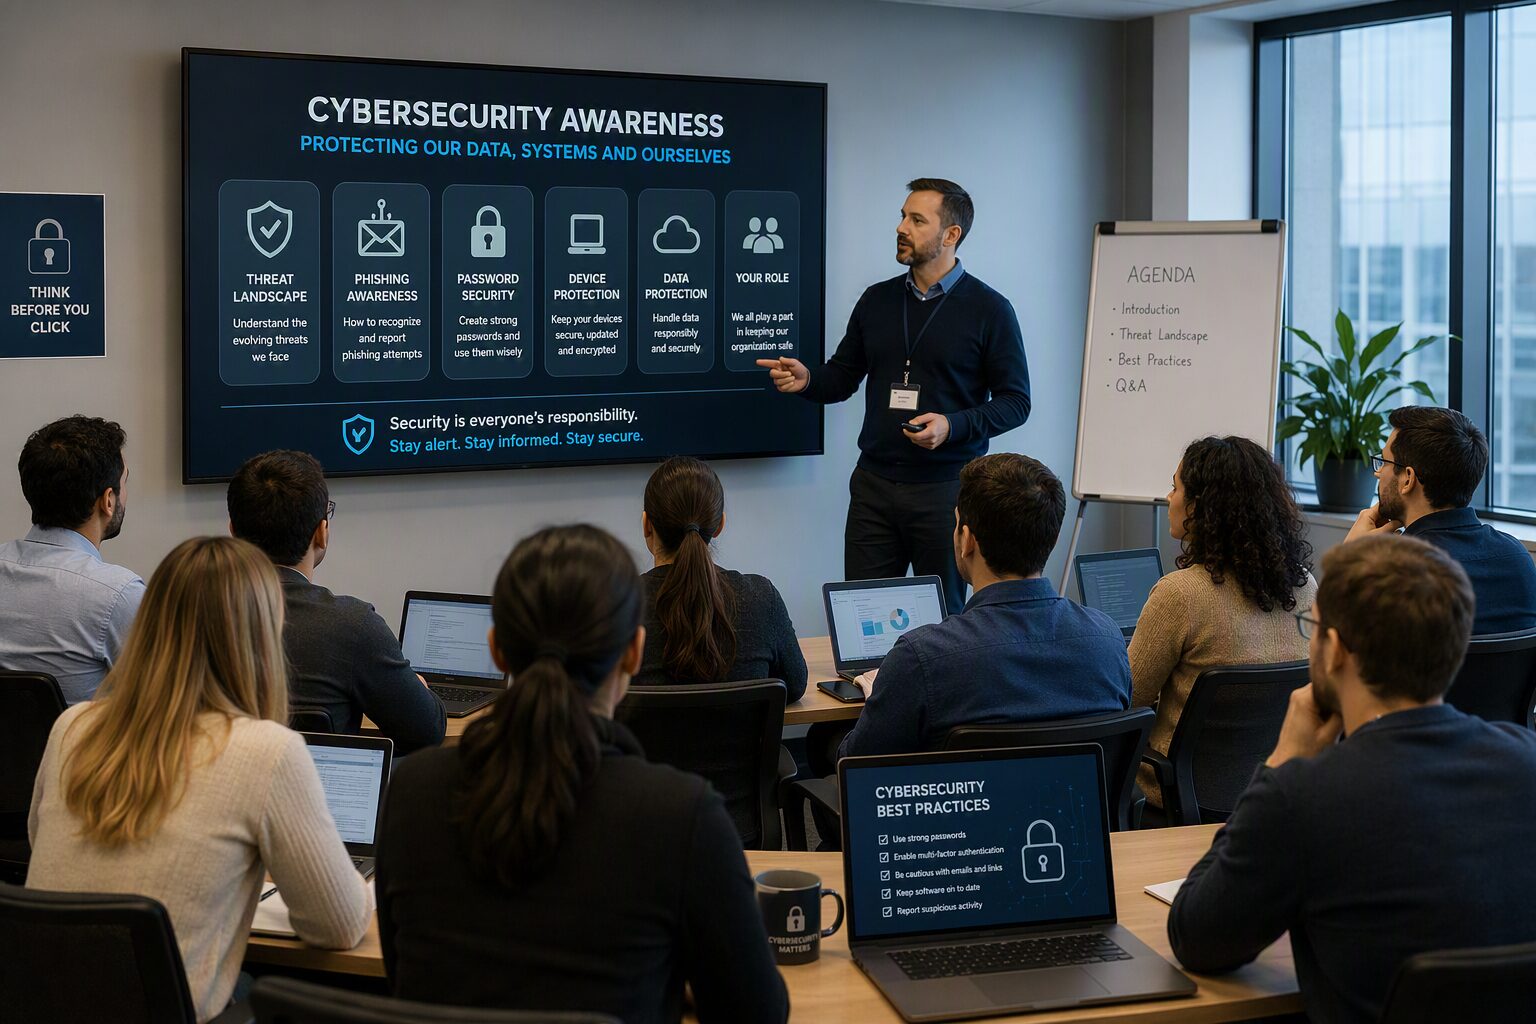
Anche la tecnologia più avanzata non è sufficiente se le persone che la utilizzano non sono consapevoli dei rischi. Il fattore umano resta una delle aree più vulnerabili nella cybersecurity, soprattutto di fronte a campagne di phishing, tentativi di social engineering e azioni mirate al furto di credenziali aziendali.
Per questo motivo, Targa Telematics ha reso la formazione continua sulla cybersecurity una componente strutturale del proprio programma di sicurezza. Non viene trattata come un singolo corso annuale di compliance, ma come un percorso continuativo che coinvolge sia i dipendenti tecnici sia quelli non tecnici.
Per i team tecnici, la formazione include pratiche di secure coding e framework come l’OWASP Top 10, con l’obiettivo di rafforzare la sicurezza lungo tutto il ciclo di sviluppo e gestione dei sistemi. Tutti i dipendenti partecipano a campagne di consapevolezza, simulazioni di phishing e attività pensate per migliorare la comprensione delle tecniche di social engineering.
La sicurezza si estende anche alla supply chain. La gestione della supply chain è pensata per garantire che i fornitori vengano valutati con attenzione durante il processo di selezione e monitorati nel tempo, soprattutto quando erogano servizi critici. Questo include valutazioni approfondite e audit periodici allineati a normative cybersecurity particolarmente stringenti, come NIS2.
Per un’azienda che si affida a una piattaforma telematica, questo aspetto è essenziale: la sicurezza del servizio non dipende solo dal provider principale, ma anche dall’affidabilità dell’ecosistema tecnologico più ampio coinvolto nell’erogazione del servizio.
Il valore delle certificazioni: una garanzia di impegno continuo
Le certificazioni sono un elemento chiave quando si valuta l’affidabilità di una piattaforma. Non sono semplici credenziali da mostrare, ma impegni verificati da terze parti indipendenti attraverso audit rigorosi e processi continui.
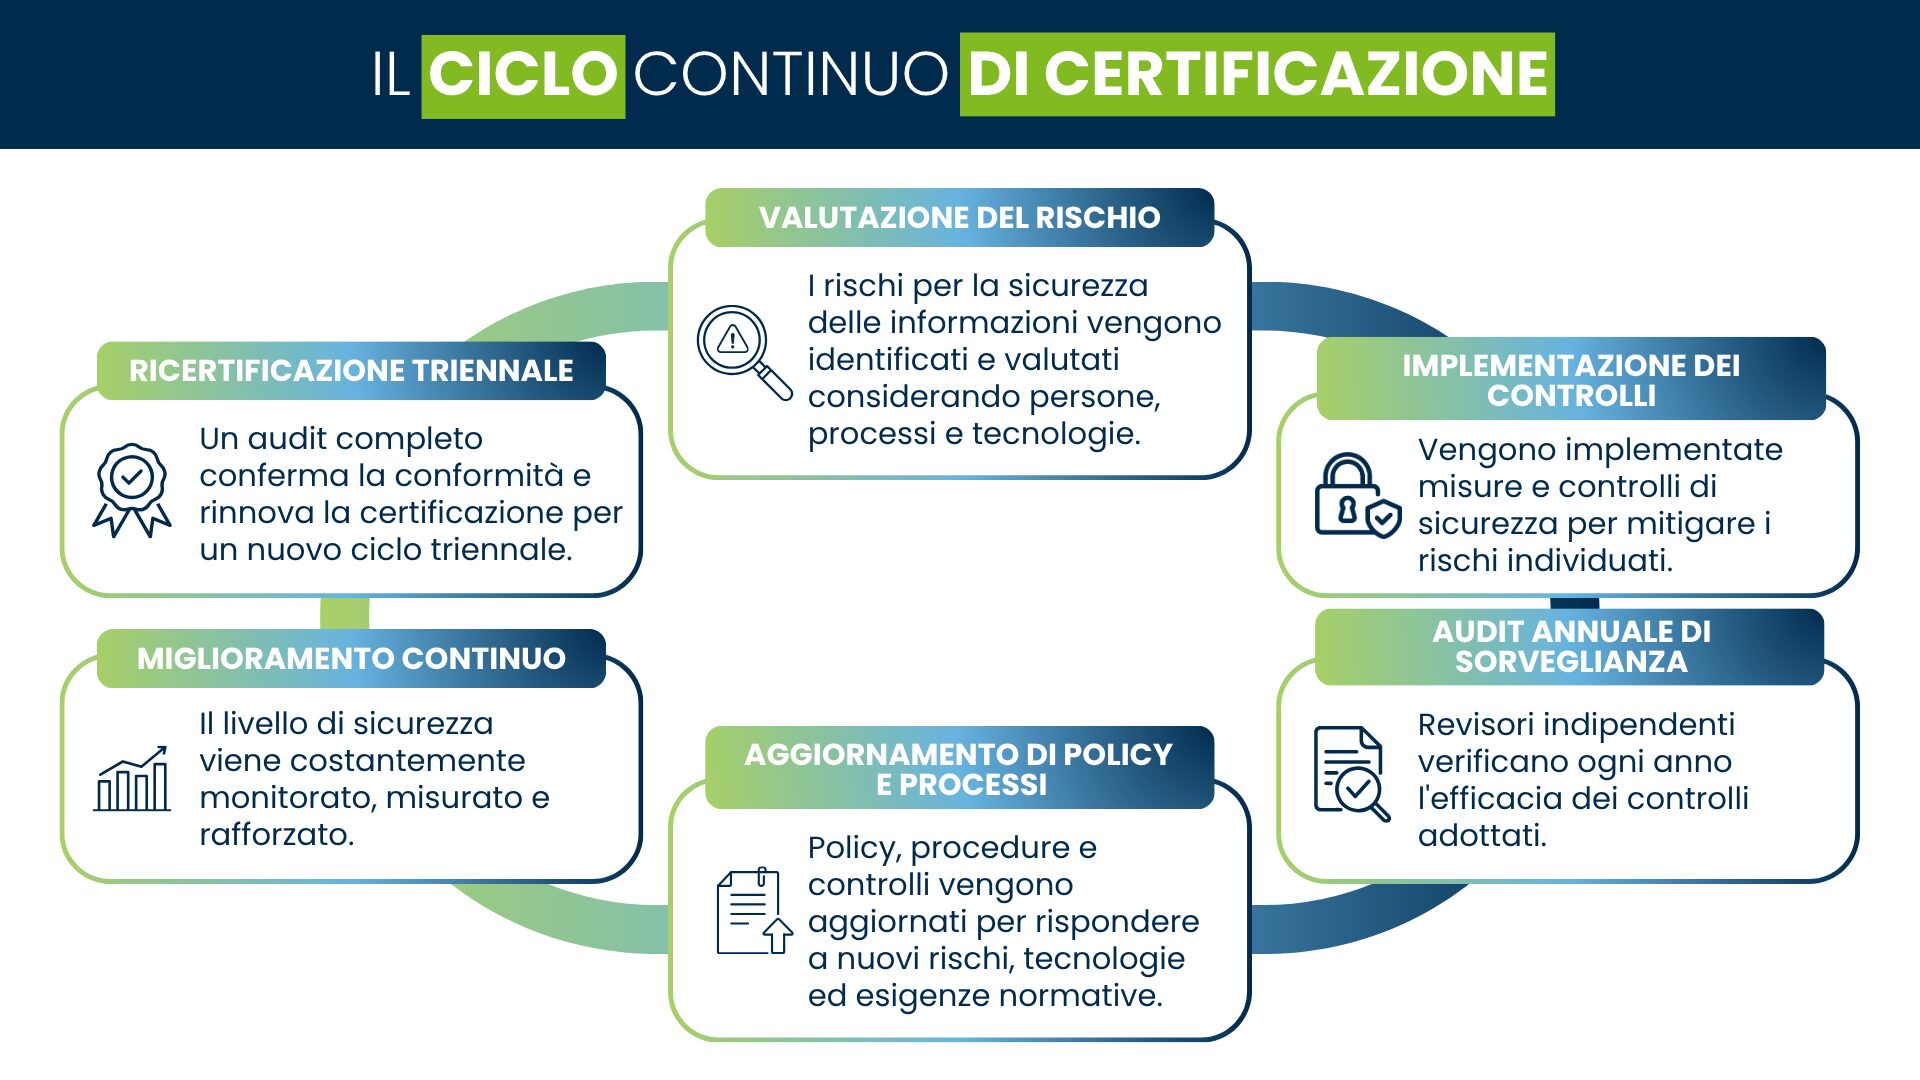
Uno degli aspetti più importanti è la natura continua della sicurezza. La certificazione non è un punto di arrivo: richiede valutazioni periodiche, aggiornamenti costanti e miglioramento continuo. Gli audit annuali di sorveglianza e i cicli di ricertificazione triennali verificano che i controlli restino efficaci, che le policy siano aggiornate e che i miglioramenti siano concreti. Questo garantisce che i processi continuino a soddisfare i requisiti man mano che tecnologie e normative evolvono.
Per le aziende che scelgono un provider certificato, questo significa affidarsi a un’organizzazione soggetta a un quadro di responsabilità e controllo orientato non solo alle performance passate, ma anche alla conformità e al miglioramento futuri.
Le certificazioni ottenute da Targa Telematics
A conferma di questo approccio, Targa Telematics ha ottenuto e mantiene certificazioni internazionali che attestano l’adozione di processi strutturati per la gestione della sicurezza delle informazioni, la protezione dei dati in cloud e la conformità agli standard richiesti dalla filiera automotive. Per le aziende che valutano gli standard ISO di cybersecurity automotive, queste certificazioni rappresentano evidenze concrete e verificate in modo indipendente.
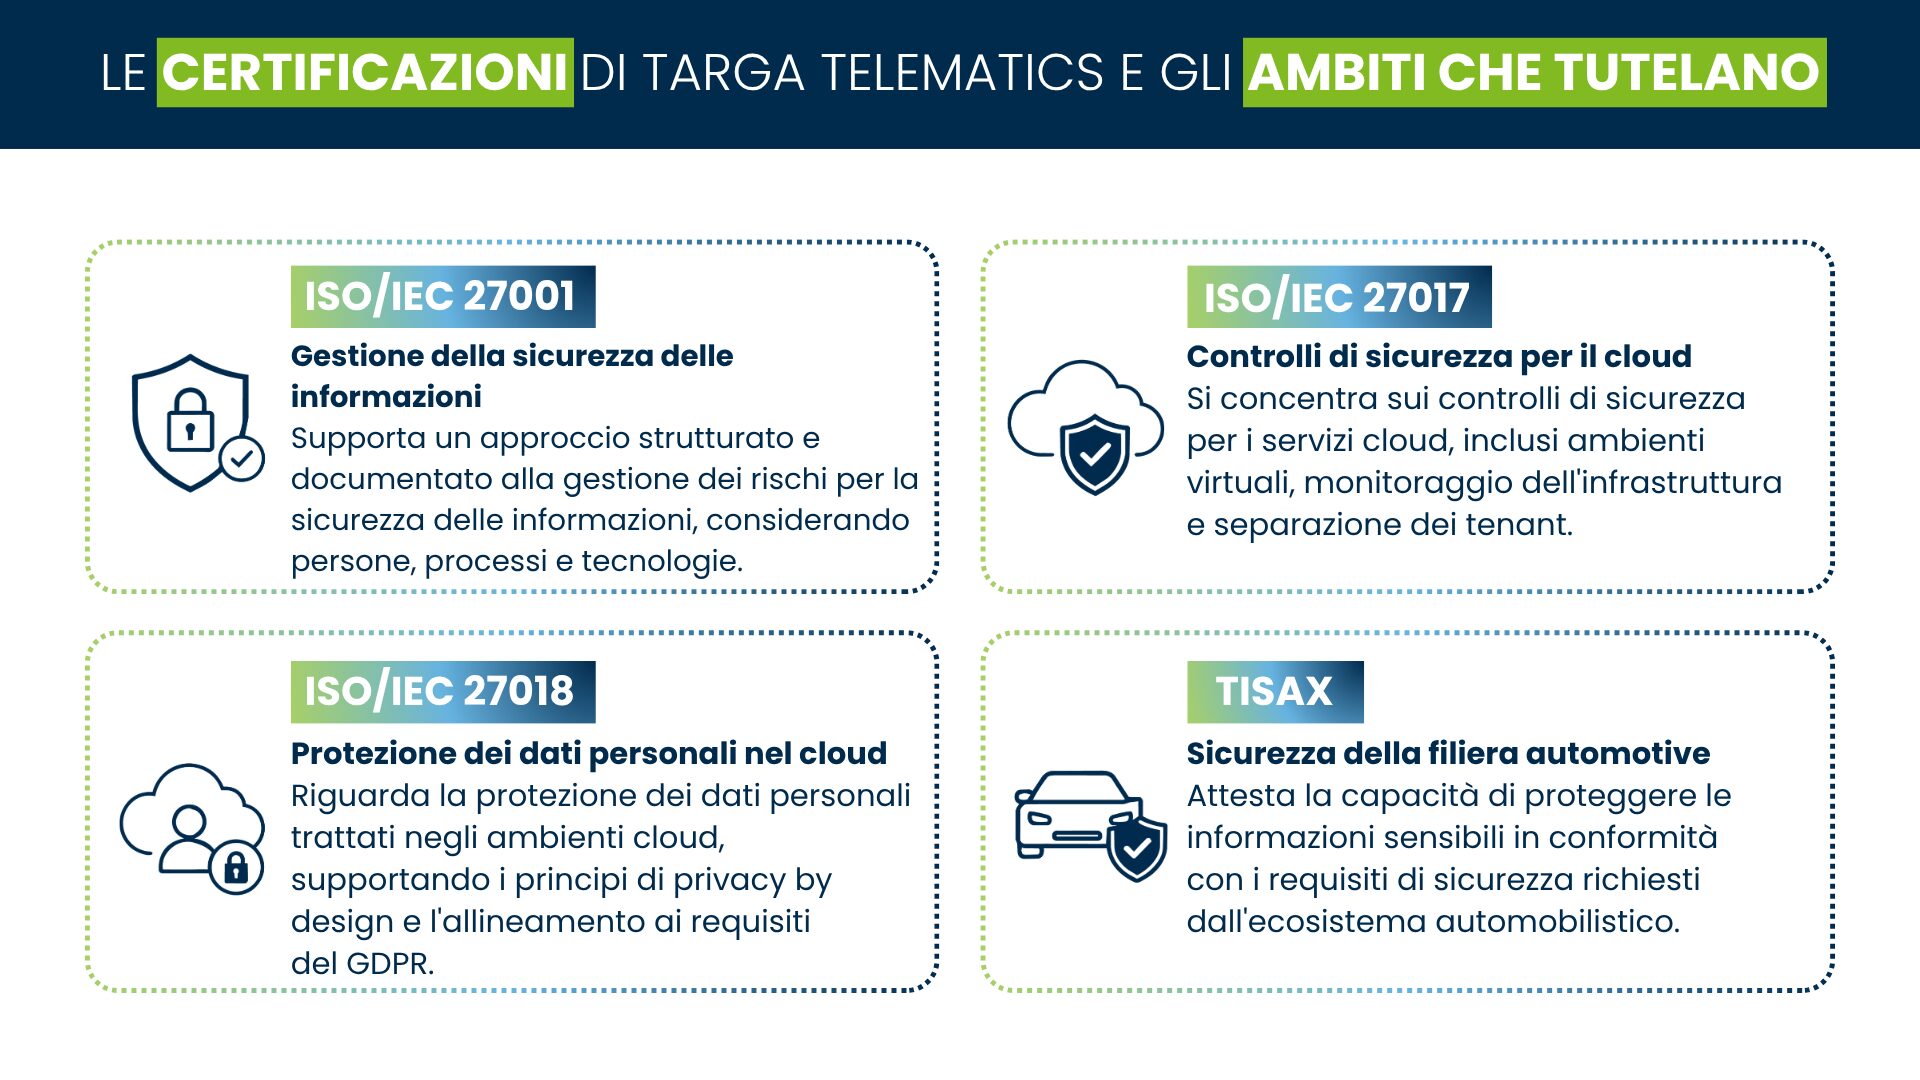
ISO/IEC 27001 è lo standard internazionale per i sistemi di gestione della sicurezza delle informazioni. Richiede un approccio sistematico e documentato alla gestione del rischio informativo, coinvolgendo persone, processi e tecnologie. Ottenere questa certificazione significa dimostrare che i processi si basano su una valutazione del rischio formale, documentata e aggiornata; che sono presenti controlli adeguati per mitigare i rischi identificati; che il management ha responsabilità diretta sulla sicurezza; che esiste un processo strutturato di gestione degli incidenti di sicurezza; e che la sicurezza viene migliorata continuamente, anziché trattata come un progetto una tantum.
ISO/IEC 27017 estende la ISO/IEC 27001 attraverso controlli aggiuntivi specificamente pensati per l’erogazione di servizi cloud. È particolarmente rilevante per piattaforme SaaS come Targa Telematics perché copre ambiti quali la gestione sicura degli ambienti virtuali, la separazione tra tenant, il monitoraggio dell’infrastruttura e controlli specifici per il cloud: dalla protezione delle risorse cloud condivise all’isolamento dei dati e degli ambienti dei diversi clienti, fino alla supervisione continua dei sistemi per rilevare e prevenire potenziali minacce. Poiché oggi la maggior parte dei servizi B2B viene erogata tramite cloud, questa certificazione distingue i provider che hanno definito una governance dedicata alla sicurezza cloud da quelli che si limitano a ospitare applicazioni su infrastrutture di terze parti.
ISO/IEC 27018 si concentra sulla protezione dei dati personali trattati in ambienti cloud, collegando la gestione della cybersecurity alla conformità al GDPR. Richiede ai fornitori di servizi cloud di trattare i dati personali solo secondo le istruzioni del cliente, garantire trasparenza sui subfornitori e sui Paesi in cui i dati vengono trattati, rispondere tempestivamente alle richieste di cancellazione o portabilità dei dati e applicare il principio di privacy by design.
Queste certificazioni sono integrate da TISAX, lo standard di cybersecurity sviluppato dall’associazione VDA per la supply chain automotive. Nel panorama delle certificazioni di cybersecurity automotive, TISAX è progettato specificamente per le esigenze di OEM, fornitori Tier 1 e provider di servizi digitali che operano nel settore automotive.
A differenza degli standard ISO, applicabili a diversi settori, TISAX valuta la capacità di un’organizzazione di proteggere le informazioni riservate dei partner automotive secondo criteri definiti dal settore stesso. Per Targa Telematics, rappresenta un riconoscimento formale del fatto che la gestione della sicurezza soddisfa le aspettative di alcuni tra i clienti più esigenti dell’industria automotive.
Come misurare concretamente l’impegno nella cybersecurity
La solidità di un approccio alla cybersecurity può essere misurata anche attraverso investimenti dedicati. Targa Telematics investe ogni anno poco meno del 10% del proprio fatturato in cybersecurity. Questo impegno rientra in una più ampia strategia di innovazione, un ambito in cui l’azienda investe il 15% del fatturato.
Questi dati confermano che la sicurezza non viene trattata come un requisito formale, ma come una componente strutturale della piattaforma e dei servizi offerti ai clienti.
Anche i test continui permettono di misurare la resilienza del sistema. Questo include attività periodiche di penetration testing condotte da società terze, che simulano le azioni di un attaccante per individuare potenziali vulnerabilità. Queste attività sono fondamentali per testare la piattaforma, identificare eventuali aree di esposizione e rafforzare progressivamente le misure di protezione.
Questo approccio è particolarmente importante per le aziende che operano in settori in cui un’interruzione del servizio può avere un impatto operativo immediato. In questi contesti, le imprese hanno bisogno di una piattaforma affidabile, capace di mantenere dati e funzionalità disponibili anche in condizioni complesse.
Standard elevati che si traducono in valore per il cliente
Certificazioni, audit, investimenti, formazione e controlli sulla supply chain trasformano un principio astratto come la sicurezza in elementi concreti e verificabili.
Per le aziende che scelgono una piattaforma telematica, questo significa valutare un provider non solo in base alle funzionalità offerte, ma anche alla sua capacità di gestire il rischio in modo strutturato, mantenere i processi aggiornati e dimostrare nel tempo la qualità dei propri controlli. Poiché le piattaforme telematiche supportano attività operative sempre più importanti, rispettare elevati standard di cybersecurity contribuisce alla protezione dei dati, alla continuità del servizio e all’affidabilità dell’intero ecosistema della mobilità.
La qualità della soluzione Targa Telematics si basa quindi su un approccio che non considera la sicurezza come un’attività isolata o occasionale. È un impegno continuo, supportato da verifiche indipendenti, investimenti, competenze e processi strutturati.
