


- Formação contínua e segurança da cadeia de fornecimento
- As certificações obtidas pela Targa Telematics
- O valor das certificações: uma garantia de compromisso contínuo
- Como avaliar concretamente o compromisso com a cibersegurança
A qualidade de uma plataforma telemática baseada na cloud não depende apenas das funcionalidades que disponibiliza. Mede-se também através da segurança dos seus processos, da resiliência da sua infraestrutura, da preparação das suas equipas e da capacidade do fornecedor para manter, ao longo do tempo, padrões verificáveis.
Na área da cibersegurança automóvel, certificações, auditorias, formação e investimento não são meras características técnicas. Ajudam as empresas a avaliar se um fornecedor está realmente preparado para proteger os dados, prevenir riscos e garantir a fiabilidade do serviço. A mesma necessidade de adoptar normas estruturadas e verificáveis aplica-se a áreas como a cibersegurança dos veículos eléctricos e dos veículos autónomos, incluindo a análise de ataques e das respectivas abordagens de defesa.
A Targa Telematics segue um programa estruturado que envolve pessoas, processos e tecnologias, apoiado por avaliações periódicas realizadas por entidades externas e independentes.
Formação contínua e segurança da cadeia de fornecimento
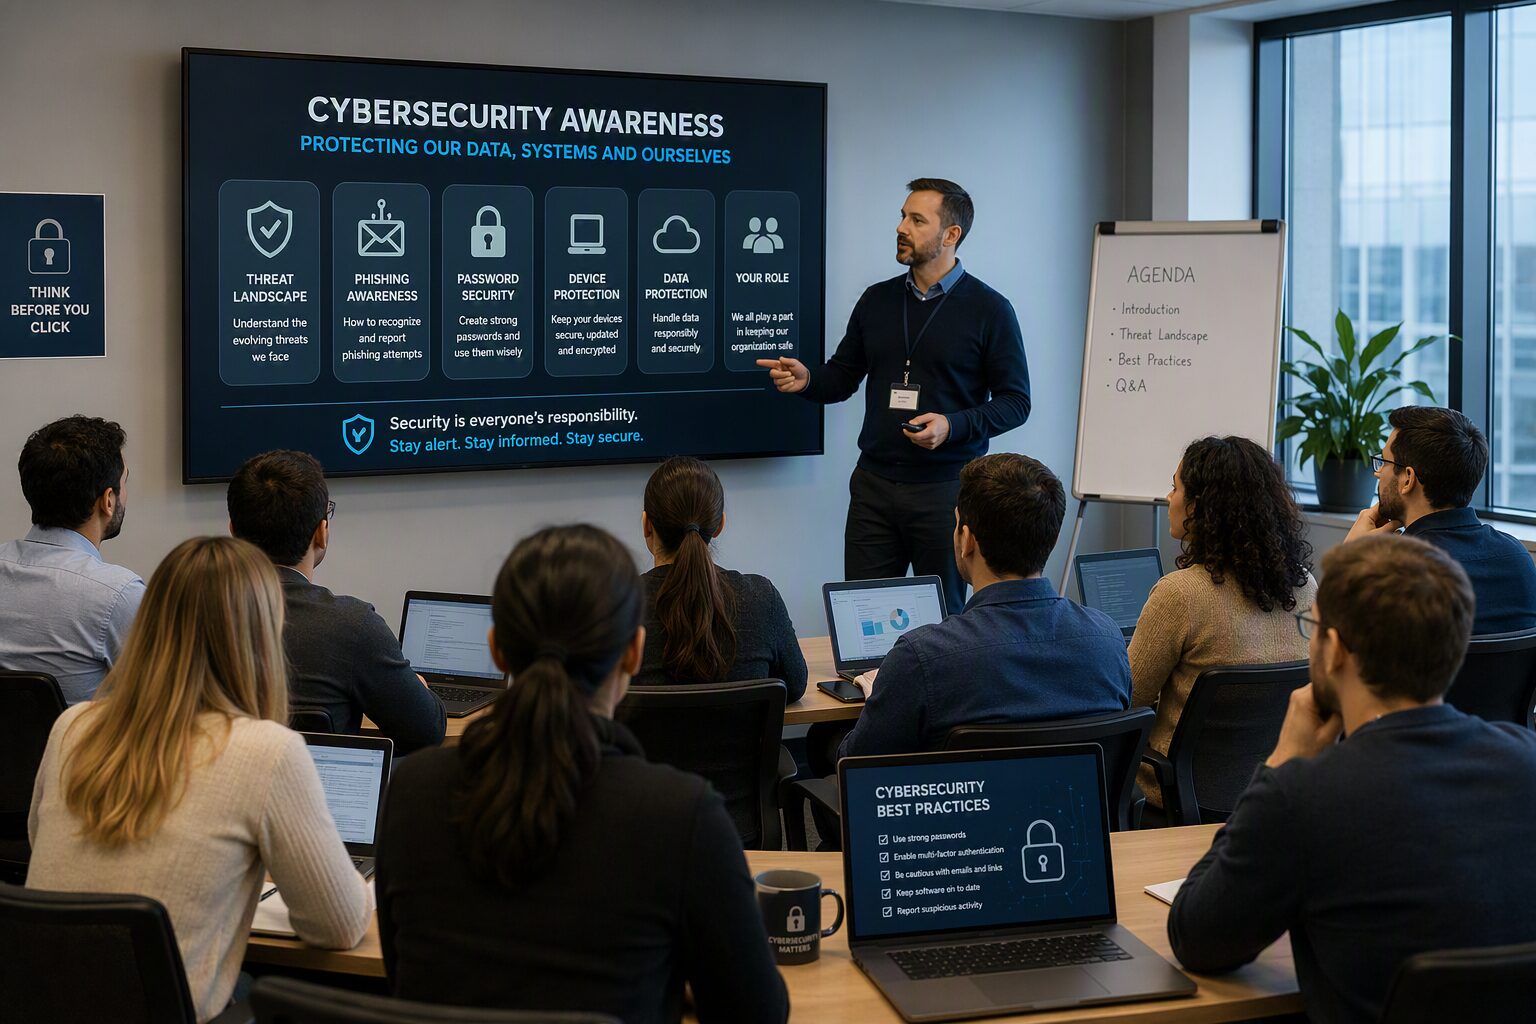
Mesmo a tecnologia mais avançada não é suficiente se as pessoas que a utilizam não estiverem conscientes dos riscos. O factor humano continua a ser uma das áreas mais vulneráveis no domínio da cibersegurança, sobretudo perante campanhas de phishing, tentativas de engenharia social e acções direccionadas para o roubo de credenciais empresariais.
Por este motivo, a Targa Telematics tornou a formação contínua em cibersegurança uma componente estrutural do seu programa de segurança. Não é encarada como uma simples formação anual de conformidade, mas como um percurso contínuo que envolve tanto os colaboradores das áreas técnicas como os das áreas não técnicas.
Para as equipas técnicas, a formação inclui práticas de desenvolvimento seguro (secure coding) e frameworks como o OWASP Top 10, com o objectivo de reforçar a segurança ao longo de todo o ciclo de desenvolvimento e gestão dos sistemas. Todos os colaboradores participam em campanhas de sensibilização, simulações de phishing e actividades destinadas a melhorar a compreensão das técnicas de engenharia social.
A segurança é alargada também à cadeia de fornecimento. A gestão da cadeia de fornecimento foi concebida para garantir que os fornecedores são avaliados de forma rigorosa durante o processo de selecção e monitorizados ao longo do tempo, sobretudo quando prestam serviços críticos. Este processo inclui avaliações aprofundadas e auditorias periódicas alinhadas com a regulamentação de cibersegurança particularmente exigente, como a NIS2.
Para uma empresa que recorre a uma plataforma telemática, este aspecto é essencial: a segurança do serviço não depende apenas do fornecedor principal, mas também da fiabilidade de todo o ecossistema tecnológico envolvido na prestação do serviço.
O valor das certificações: uma garantia de compromisso contínuo
As certificações são um elemento fundamental na avaliação da fiabilidade de uma plataforma. Não são meras credenciais para apresentar, mas compromissos verificados por entidades externas e independentes, através de auditorias rigorosas e processos contínuos.
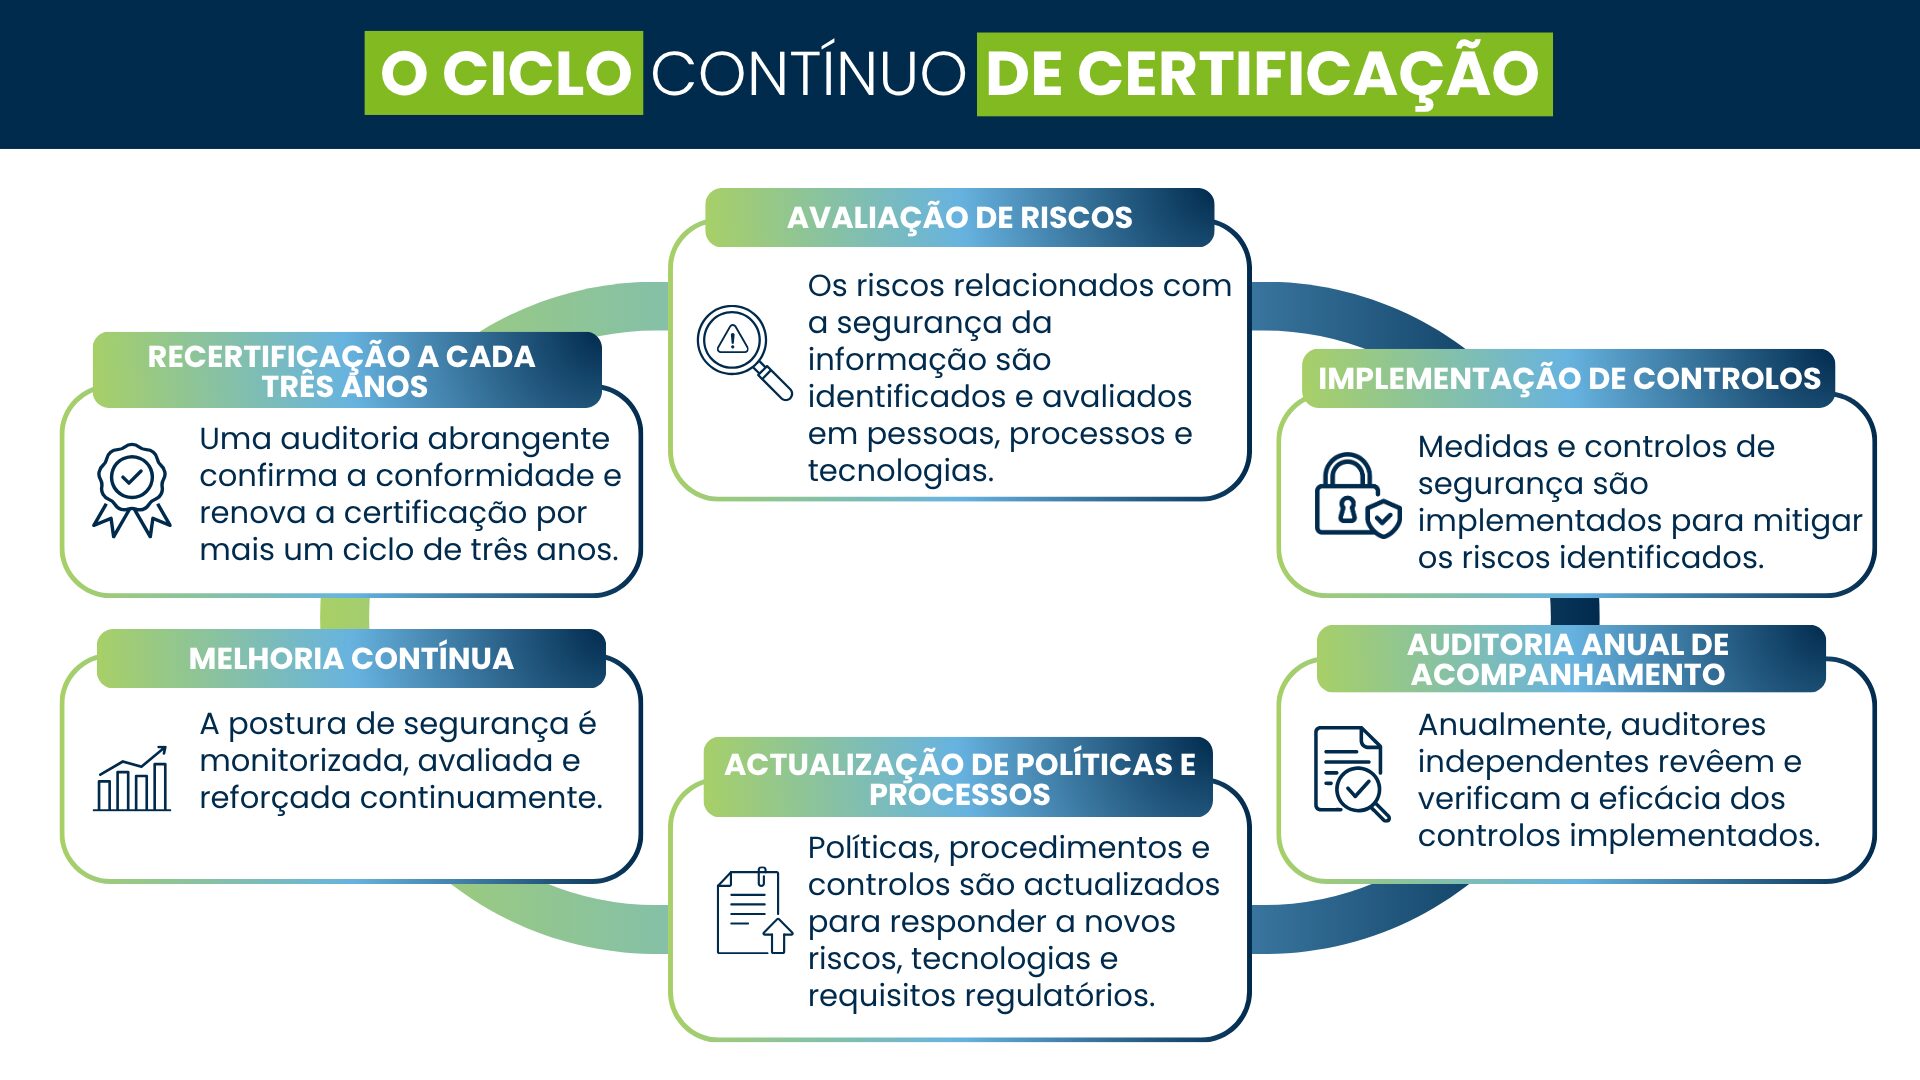
Um dos aspectos mais importantes é a natureza contínua da segurança. A certificação não é um ponto de chegada: exige avaliações periódicas, actualizações constantes e melhoria contínua. As auditorias anuais de acompanhamento e os ciclos de recertificação trienais verificam se os controlos continuam eficazes, se as políticas estão actualizadas e se as melhorias são concretas. Desta forma, garante-se que os processos continuam a cumprir os requisitos à medida que as tecnologias e a regulamentação evoluem.
Para as empresas que optam por um fornecedor certificado, isto significa confiar numa organização sujeita a um modelo de responsabilização orientado não só para o desempenho passado, mas também para a conformidade e melhoria futuras.
As certificações obtidas pela Targa Telematics
Para confirmar esta abordagem, a Targa Telematics obteve e mantém certificações internacionais que atestam a adopção de processos estruturados para a gestão da segurança da informação, a protecção dos dados na cloud e a conformidade com as normas exigidas pela cadeia de fornecimento do sector automóvel. Para as empresas que avaliam as normas ISO de cibersegurança automóvel, estas certificações constituem evidências concretas, verificadas de forma independente.
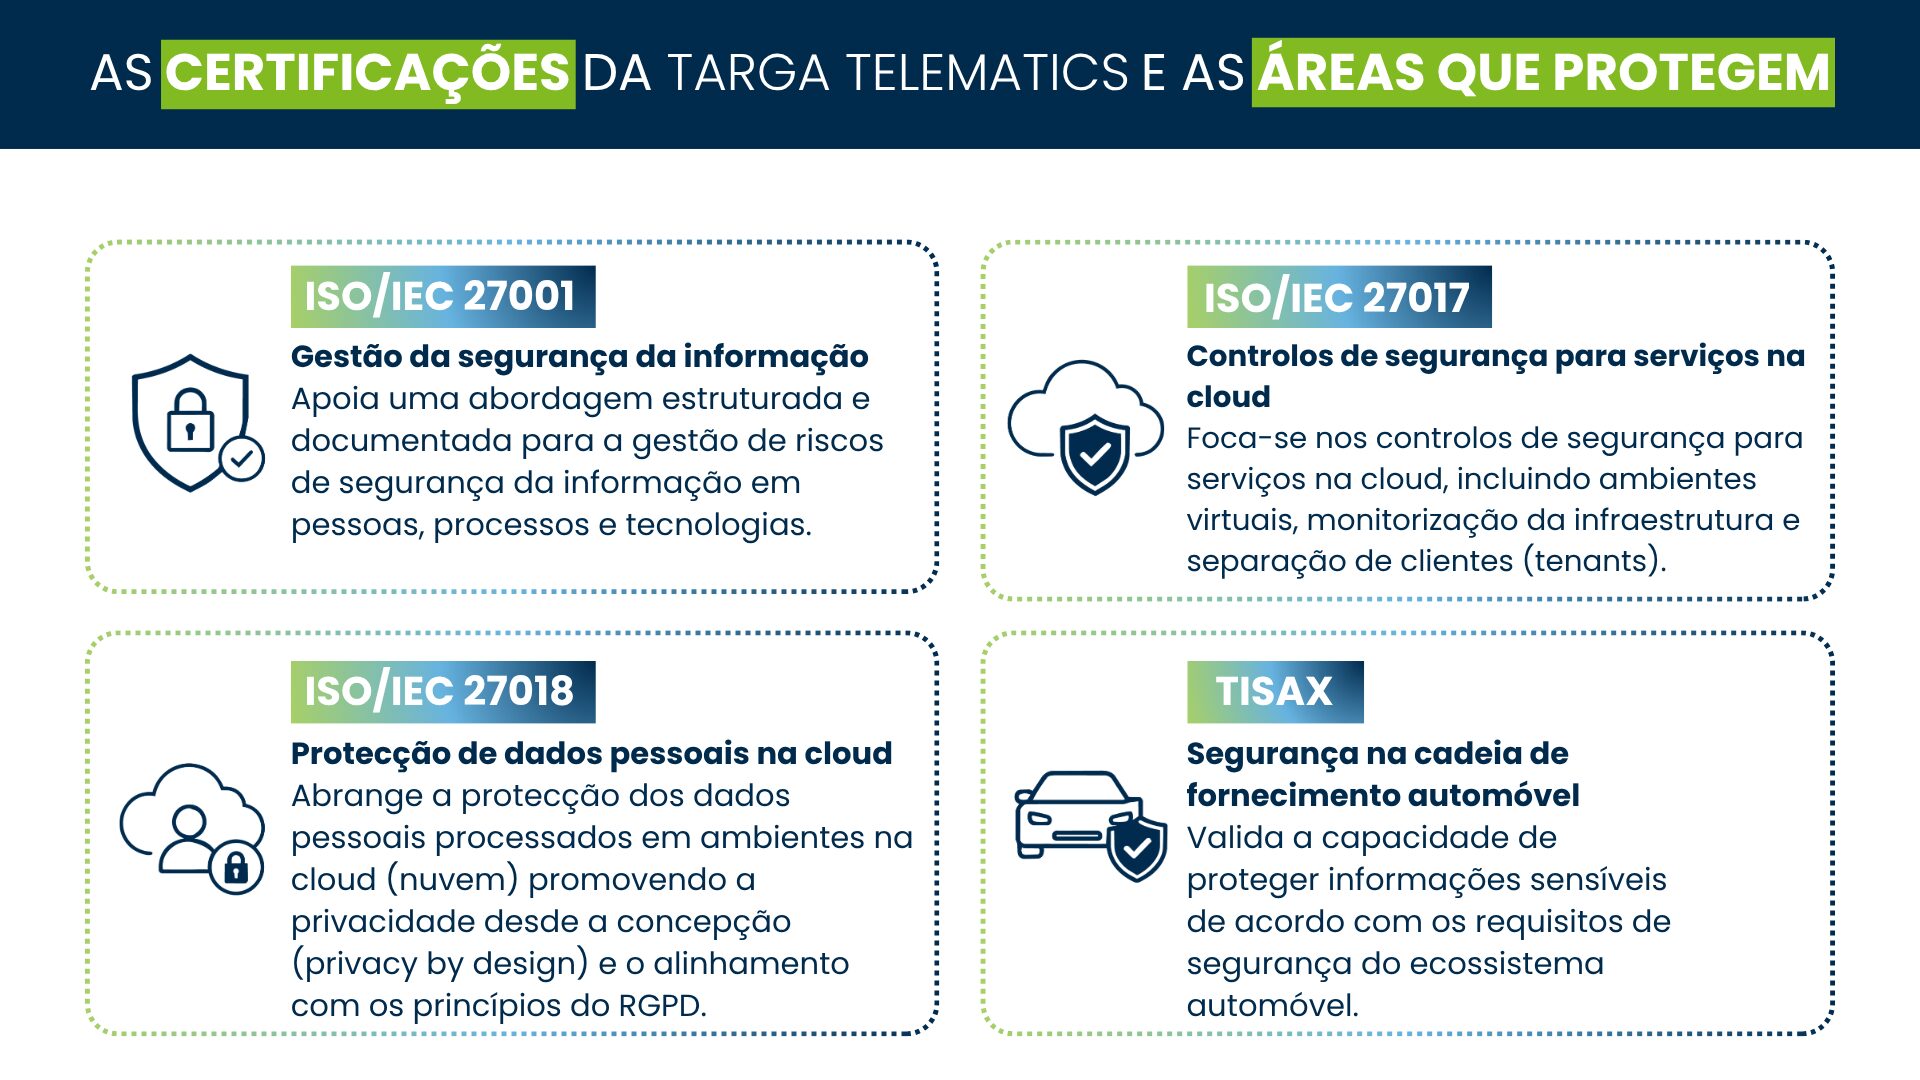
A ISO/IEC 27001 é a norma internacional para os sistemas de gestão da segurança da informação. Exige uma abordagem sistemática e documentada à gestão do risco relacionado com a informação, envolvendo pessoas, processos e tecnologias.
Obter esta certificação significa demonstrar que os processos assentam numa avaliação formal, documentada e actualizada dos riscos; que existem controlos adequados para mitigar os riscos identificados; que a gestão de topo assume responsabilidade directa pela segurança; que existe um processo estruturado de gestão de incidentes de segurança; e que a segurança é objecto de melhoria contínua, em vez de ser tratada como um projecto pontual.
A ISO/IEC 27017 complementa a ISO/IEC 27001 através de controlos adicionais especificamente concebidos para a prestação de serviços na cloud. É particularmente relevante para plataformas SaaS, como a plataforma daTarga Telematics, uma vez que abrange áreas como a gestão segura de ambientes virtuais, a separação de entidades, a monitorização da infraestrutura e controlos específicos para a cloud: desde a protecção de recursos partilhados na nuvem, o isolamento dos dados e ambientes dos diferentes clientes, até à supervisão contínua dos sistemas para detectar e prevenir potenciais ameaças.
Uma vez que a maioria dos serviços B2B é, actualmente, prestada através da cloud, esta certificação distingue os fornecedores que definiram uma estrutura de governação dedicada à segurança na cloud daqueles que se limitam a alojar aplicações em infraestruturas de terceiros.
A ISO/IEC 27018 foca-se na protecção dos dados pessoais tratados em ambientes cloud, estabelecendo uma ligação entre a gestão da cibersegurança e a conformidade com o RGPD. Exige que os fornecedores de serviços cloud tratem os dados pessoais de acordo com as instruções do cliente, assegurem transparência relativamente aos subfornecedores e aos países onde os dados são tratados, respondam atempadamente aos pedidos de eliminação ou portabilidade dos dados e apliquem o princípio de privacy by design.
Estas certificações são complementadas pela TISAX, a norma de cibersegurança desenvolvida pela associação VDA para a cadeia de fornecimento do sector automóvel. No panorama das certificações de cibersegurança automóvel, o TISAX foi especificamente concebido para responder às necessidades dos OEM, fornecedores de nível 1 (Tier 1) e prestadores de serviços digitais que operam no sector automóvel.
Ao contrário das normas ISO, aplicáveis a diferentes sectores, a TISAX avalia a capacidade de uma organização para proteger as informações confidenciais dos parceiros do sector automóvel, de acordo com critérios definidos pelo mesmo. Para a Targa Telematics, representa um reconhecimento formal de que a gestão da segurança cumpre as expectativas de alguns dos clientes mais exigentes da indústria automóvel.
Como avaliar concretamente o compromisso com a cibersegurança
Todos os anos, a Targa Telematics investe cerca de 10% do seu volume de negócios em cibersegurança. Este compromisso integra-se numa estratégia mais abrangente de inovação, uma área na qual a empresa investe 15% do seu volume de negócios.
Estes dados confirmam que a segurança não é encarada como um requisito meramente formal, mas como uma componente estrutural da plataforma e dos serviços disponibilizados aos clientes.
Os testes contínuos permitem ainda avaliar a resiliência do sistema. Estes incluem actividades periódicas de testes de intrusão (penetration testing), realizados por empresas externas, que simulam as acções de um atacante para identificar potenciais vulnerabilidades. Estas actividades são fundamentais para testar a plataforma, identificar eventuais áreas de exposição e reforçar progressivamente as medidas de protecção.
Esta abordagem é particularmente importante para as empresas que operam em sectores nos quais uma interrupção do serviço pode ter um impacto operacional imediato. Nestes contextos, as empresas necessitam de uma plataforma fiável, capaz de assegurar a disponibilidade dos dados e das funcionalidades, mesmo em condições complexas.
Padrões elevados que geram valor para o cliente
As certificações, auditorias, investimentos, formação e controlos da cadeia de fornecimento transformam um princípio abstracto como a segurança em elementos concretos e verificáveis.
Para as empresas que optam por uma plataforma telemática, isto significa avaliar um fornecedor não apenas em função das funcionalidades disponibilizadas, mas também da sua capacidade para gerir o risco de forma estruturada, manter os processos actualizados e demonstrar, ao longo do tempo, a eficácia dos seus controlos. Uma vez que as plataformas telemáticas suportam actividades operacionais cada vez mais relevantes, o cumprimento de elevados padrões de cibersegurança contribui para a protecção dos dados, a continuidade do serviço e a fiabilidade de todo o ecossistema de mobilidade.
A qualidade da solução da Targa Telematics assenta, assim, numa abordagem que não encara a segurança como uma actividade isolada ou pontual. Trata-se de um compromisso contínuo, apoiado em verificações independentes, investimentos, competências e processos estruturados.
